10월 주말, 거실에서 비명이 터집니다.
"선배, 제가 보낸 모바일 청첩장 안 열려요?"
친한 후배 이름으로 온 문자였습니다. 의심 없이 링크(URL)를 눌렀습니다. 화면이 깜빡였을 뿐 아무것도 뜨지 않았고, 단순 오류라 생각하며 스마트폰을 내려놓았습니다.
불과 1시간 뒤, 악몽이 벌어졌습니다.
출금 알림은 없었지만 통장 잔고는 0원이었습니다. 예금 4,000만 원이 사라졌고 내 이름으로 6,000만 원의 비대면 대출이 실행되어 있었습니다. 단 한 번의 터치로 순식간에 1억 원의 빚더미에 올라앉은 것입니다.
10월 결혼 성수기와 연말을 노린 '스미싱 악성 앱(APK) 비대면 금융 강탈'의 실체입니다. 소액결제 몇십만 원을 긁어가던 시절은 끝났습니다. 사기범들은 원격제어 앱을 심어 화면과 통화를 가로채고, 오픈뱅킹으로 전 계좌를 턴 뒤 비대면 대출까지 최대로 뽑아냅니다.
악성 앱이 깔렸을 때 전원을 끄거나 서비스센터 문 열기만을 기다리는 것은 사기범에게 전 재산을 넘겨주는 가장 치명적인 실수입니다.
내 피 같은 자산을 지키는 '스미싱 악성 앱 감염 직후 10분 골든타임 행동 요령과 계좌·대출 전면 방어 절대 기준'을 제시합니다.
1. 도입부 (후킹 질문 & 사건 발단): "폰 전원을 끄면 왜 더 위험할까?" 당황한 피해자가 저지르는 치명적 착각
의심스러운 링크를 누른 뒤 이상한 파일이 깔리면 사람들은 본능적으로 전원을 끕니다. 하지만 사기범들이 가장 반기는 순간이 바로 피해자가 전원을 끄고 안심할 때입니다.
스마트폰 전원을 끄는 순간 피해자는 눈 뜬 장님이 됩니다
전원을 끄면 백그라운드 금융 거래를 전혀 확인할 수 없습니다. 재부팅 시 악성 앱이 부팅 권한을 먼저 낚아채 백신을 강제 종료하고 원격 제어 통로를 엽니다. 전원을 끄고 이동하는 동안 계좌는 무방비로 털립니다.
피해자들이 빠지는 세 가지 착각입니다.
- "소액결제를 차단했으니 안전하다": 최근 스미싱은 소액결제를 건너뜁니다. 타깃은 수천만 원짜리 예금 해지와 마이너스통장 대출입니다.
- "은행 비밀번호를 모르니 못 뺀다": 악성 앱은 갤러리 내 신분증 사진을 훔쳐보고 키보드 입력값을 실시간 복제합니다.
- "경찰(112)에 전화하면 된다": 악성 앱이 깔린 폰으로 112나 1332를 누르면 통화 가로채기가 작동해 사기범 일당 콜센터로 연결됩니다.
악성 코드가 침투했을 때 먼저 끊어야 할 것은 전원이 아니라 사기범과의 '데이터 통신선'입니다. 1초라도 빨리 통신을 끊고 금융 전산망 전체를 봉쇄해야 합니다.
2. 타임라인 및 비하인드 전말 (Chronology): 링크 클릭부터 1억 털리기까지, 사기범들의 비대면 강탈 5단계 타임라인
사기범들은 어떤 순서로 내 계좌와 신용을 농락할까요? 링크 클릭부터 파산까지 걸리는 시간은 채 2시간이 안 됩니다.
0분: 모바일 청첩장 사칭 링크 클릭
문자 속 단축 URL을 누르면 안드로이드 설치 파일(APK)이 내려받아집니다. 가짜 뷰어 설치 창이 뜨고, 확인을 누르는 순간 악성 앱이 기기 관리자 권한을 가로챕니다.
5분: 화면 감시와 통화·문자 가로채기 활성화
화면 원격제어가 켜지고 문자, 연락처, 사진이 사기범 서버로 전송됩니다. 이때부터 오는 인증번호 문자는 사기범 화면에만 뜨고 피해자 폰에서는 자동 삭제됩니다.
15분: 갤러리 내 신분증 사진 복제
사기범은 사진 앨범을 뒤져 주민등록증, 운전면허증 사진을 찾아냅니다. 한국인 다수가 신분증 사진을 앨범에 보관한다는 점을 노린 것입니다. 신분증이 확보되면 사기범은 합법적인 대리인으로 둔갑합니다.
30분: 알뜰폰(MVNO) 비대면 신규 개통
탈취한 신분증 사본으로 알뜰폰 통신사에서 피해자 명의 유심(eSIM)을 개통합니다. 피해자 폰은 둔 채 사기범이 쥔 새 폰으로 모든 본인인증(SMS·PASS)을 통과하기 시작합니다.
50분~90분: 오픈뱅킹 계좌 털기와 비대면 신용대출 실행
새 폰으로 금융인증서를 재발급받아 오픈뱅킹에 접속합니다. 한 번의 로그인으로 피해자의 모든 계좌가 조회됩니다.
- 입출금 통장 잔액을 사기범 대포통장으로 분산 이체합니다.
- 예금과 적금을 중도 해지해 추가 송금합니다.
- 2금융권과 인터넷은행에서 비대면 신용대출을 한도 끝까지 받아 인출합니다.
모든 과정은 피해자가 일하는 1시간 사이에 끝납니다
피해자는 내 폰에서 아무런 출금 알림도 받지 못합니다. 사기범이 새 폰으로 인증하고 기존 폰 통신을 막아뒀기 때문입니다. 이 범죄를 부수는 유일한 방법은 첫 10분 안에 사기범 손발을 묶는 것입니다.
3. 핵심 쟁점과 제도·법률적 시각: 오픈뱅킹의 맹점과 '비대면 금융사고 책임분담기준'의 진실
현대 금융 시스템은 왜 신분증 사진 한 장에 허망하게 뚫릴까요? 피해가 났을 때 구제받을 수 있는 법적 권리는 무엇일까요?
쟁점 1: 오픈뱅킹(Open Banking)의 편리함이 부른 보안 취약점
오픈뱅킹 제도로 하나의 금융 앱만 장악하면 모든 금융회사의 계좌를 조회하고 출금할 수 있는 통로가 열렸습니다. 사기범들은 이 허점을 파고들어 숨겨둔 저축은행 예금까지 찾아내 털어버립니다.
쟁점 2: 통신사기피해환급법의 한계
통신사기피해환급법상 대포통장으로 넘어간 돈은 이미 인출되었거나 가상자산으로 세탁된 경우가 대부분입니다. 사기범 계좌에 잔액이 남아 있어야 환급받을 수 있는데 실질 환급률은 20~30%에 불과합니다.
쟁점 3: 은행권 '비대면 금융사고 책임분담기준' (자율배상 제도)
비대면 무단 거래 피해는 무조건 소비자가 떠안아야 할까요? 아닙니다. 금융당국과 시중은행은 '비대면 금융사고 책임분담기준'을 시행 중입니다. 은행은 2024년 1월부터, 2금융권은 2025년 1월부터 적용되었습니다.
은행이 이상거래탐지시스템(FDS)을 소홀히 했다면 손실을 배상해야 합니다
평소 소액만 송금하던 계좌에서 야간에 신규 기기로 접속해 예금이 해지되고 거액 대출이 실행됐다면 은행 FDS가 이를 차단했어야 합니다. 은행의 탐지 소홀이 확인되면 피해액의 일정 비율(최대 50% 안팎)을 은행이 자율 배상합니다.
단, 신분증 사진이나 비밀번호를 폰에 저장한 중과실이 있다면 배상 비율이 감액됩니다. 사고 인지일로부터 3년 이내에 신청해야 합니다.
4. 내 피 같은 자산 지키는 결정 기준: 스미싱 악성 앱 설치 직후 10분 골든타임 5대 절대 행동 원칙
링크를 누르고 악성 앱이 깔렸다는 직감이 들면 지금 당장 5단계를 순서대로 실행해야 합니다.
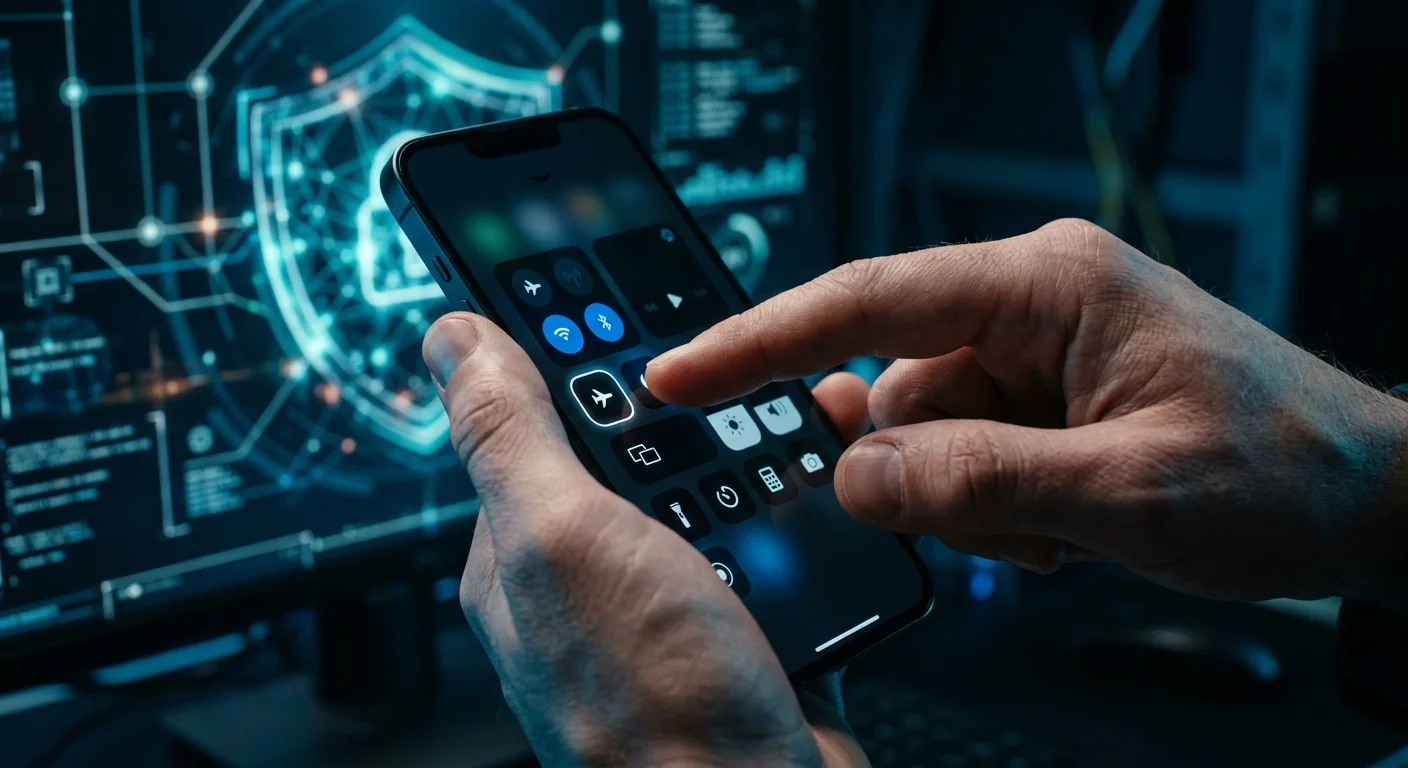
기준 1: 전원을 끄지 말고 즉시 '비행기 탑승 모드'를 켜고 Wi-Fi를 꺼라
가장 먼저 할 일은 스마트폰을 끄는 것이 아니라 모든 무선 통신을 차단하는 것입니다.
- 상단 바를 내려 '비행기 탑승 모드'를 즉시 켭니다.
- Wi-Fi와 블루투스가 함께 꺼졌는지 확인하세요.
- 전원을 끄지 마세요: 전원을 끄면 재부팅 시 악성 프로세스가 먼저 살아납니다. 또한 감염된 폰에서 증거(악성 문자, APK 파일)를 확보해야 합니다. 비행기 모드를 켜는 순간 사기범의 원격 제어는 먹통이 됩니다.
기준 2: 타인 폰이나 PC로 어카운트인포 '본인계좌 일괄지급정지'를 걸어라
비행기 모드로 내 폰을 봉쇄했다면 사기범이 다른 기기에서 내 계좌에 손대지 못하게 금융망 문을 잠가야 합니다.
- 가족 폰이나 PC로 '계좌정보통합관리서비스(어카운트인포, payinfo.or.kr)'에 접속합니다.
- [본인계좌 일괄지급정지] 메뉴에서 본인확인을 거칩니다.
- 1금융권 은행, 2금융권, 증권사의 모든 입출금 계좌를 선택해 '일괄 지급정지'를 신청합니다.
일괄지급정지를 누르면 모든 출금과 이체가 전면 동결됩니다
사기범이 인증서를 가로챘더라도 금융결제원 망에서 출금 자체가 차단되어 단 1원도 빼갈 수 없습니다. 은행 고객센터에 일일이 전화하지 말고 어카운트인포에서 한 번에 묶어야 합니다.
기준 3: 엠세이퍼(M-Safer)에서 '명의도용 가입제한'을 신청해 알뜰폰 개통을 봉쇄하라
계좌를 묶었어도 신분증으로 새 알뜰폰을 개통하면 추가 대출이 일어날 수 있습니다.
- PC나 타인 폰으로 엠세이퍼(msafer.or.kr)에 접속합니다.
- [명의도용 가입제한 서비스]를 클릭합니다.
- 통신 3사와 모든 알뜰폰(MVNO) 사업자 전체를 선택해 신규 가입 제한을 겁니다.
- 사기범이 내 신분증으로 온라인 알뜰폰 개통을 시도해도 전산에서 즉시 거절됩니다.
기준 4: 금융감독원 파인 '개인정보노출자 사고예방시스템'에 등록하라
대부업체나 카드사에서 비대면 대출을 받거나 카드를 만드는 것을 막아야 합니다.
- 금융소비자 포털 파인(fine.fss.or.kr) 또는 개인정보노출자 시스템(pd.fss.or.kr)에 접속합니다.
- 본인인증 후 '개인정보 노출 사실 등록'을 마칩니다.
- 금융회사 전산망에 개인정보 노출 경보가 공유되어 비대면 신규 계좌 개설, 카드 발급, 신규 대출 심사가 전면 보류됩니다.
기준 5: 경찰서(112) 방문해 사실확인원을 떼고, 주거래 은행에 '책임분담 자율배상'을 접수하라
1~4단계로 방어선을 쳤다면 사후 수습에 들어갑니다.
- 경찰서 사이버수사팀을 찾아 스미싱 피해를 진술하고 '사건사고사실확인원'을 발급받습니다.
- 이미 출금이나 대출이 일어났다면 해당 금융사 고객센터나 영업점을 방문해 '비대면 금융사고 책임분담 배상 신청서'를 접수하세요.
- 경찰 확인원과 경위서를 제출하면 은행이 FDS 적정성을 심사해 배상 절차를 진행합니다. (3년 내 신청 가능)
- 스마트폰은 제조사 공식 서비스센터를 방문해 기사에게 '공장초기화'를 맡기세요. 개인이 초기화하면 악성 코드가 살아남을 수 있습니다.
5. 실생활 팩트 족보 둘러보기
스미싱 금융 사기는 평생 모은 자산과 실수령액 기반을 단번에 무너뜨립니다. 자산을 안전하게 지키기 위해 반말뉴스 포털의 핵심 족보와 리포트를 확인하세요.
- 국세청 팩트로 본 연봉 백분위 & 실수령액 진단: 땀 흘려 번 소득의 실수령액 구조를 확인하고 비상 자금 방어선을 점검하세요.
- 우리 동네 24시 응급병원 & 야간진료 족보: 금융 사기 피해로 인한 급성 스트레스나 야간 응급 상황 발생 시 진료 가능한 응급 네트워크를 확인하세요.
- K-apt 단지별 평당 관리비 거품 랭킹: 매달 나가는 아파트 관리비와 고정비 누수를 진단해 가계 지출 다이어트를 완성하세요.
- 유명인 사칭 로맨스스캠·리딩방 사기 방어 족보: 연예인과 전문가를 사칭한 디지털 사기의 수법과 환불 기준을 확인하세요.
- 부모님 사후 스마트폰 바로 해지하면 큰일 나는 실전 이유: 가족 통신 회선과 금융 자산 승계 시 필수 행정 골든타임을 점검하세요.
6. 자주 묻는 질문 (FAQ 3선)
Q1. 아이폰(iOS) 사용자도 청첩장 링크를 누르면 악성 앱이 깔리나요?
깔리지 않습니다. 아이폰은 외부 파일(APK) 설치를 차단하는 폐쇄형 샌드박스 구조여서 링크 클릭만으로 악성 앱이 깔리지 않습니다. 가짜 사이트에 계좌나 비밀번호를 직접 적지 않았다면 안전합니다.
Q2. 폰을 공장초기화하면 탈취된 개인정보도 안전해지나요?
안전하지 않습니다. 초기화는 기기 속 악성 코드만 지울 뿐 사기범에게 넘어간 신분증 사진은 그대로 남습니다. 초기화 후 새 기기에서 인증서를 즉시 폐기·재발급하고 주민센터나 정부24에서 신분증 분실 신고를 마쳐야 안전합니다.
Q3. 이미 사기범이 비대면 대출을 받아 가로챘다면 배상받을 수 있나요?
일부 배상받을 수 있습니다. '비대면 금융사고 책임분담기준'에 따라 은행 FDS가 이상 거래를 걸러내지 못한 과실이 입증되면 최대 50% 안팎까지 배상됩니다. 사고 인지 즉시 경찰 확인원을 떼어 은행에 자율배상을 신청하세요.
우리 동네 24시 응급병원 선별 가이드 확인하기
새벽에 대학병원 가면 3시간 대기합니다. 실제 야간 수술실과 소아 당직의가 가동되는 안심 병원을 1초 만에 확인해봐!